Staré ovladače a ignorovaná varování před kybernetickými riziky vedly k rozsáhlé krizi v evropském maloobchodu. V estonském supermarketu nastavili útočníci mrazáky na 50 stupňů, v Belgii a Irsku přišli obchodníci o skladové zásoby. Evropská síť pro kybernetické krize zahájila koordinované vyšetřování.
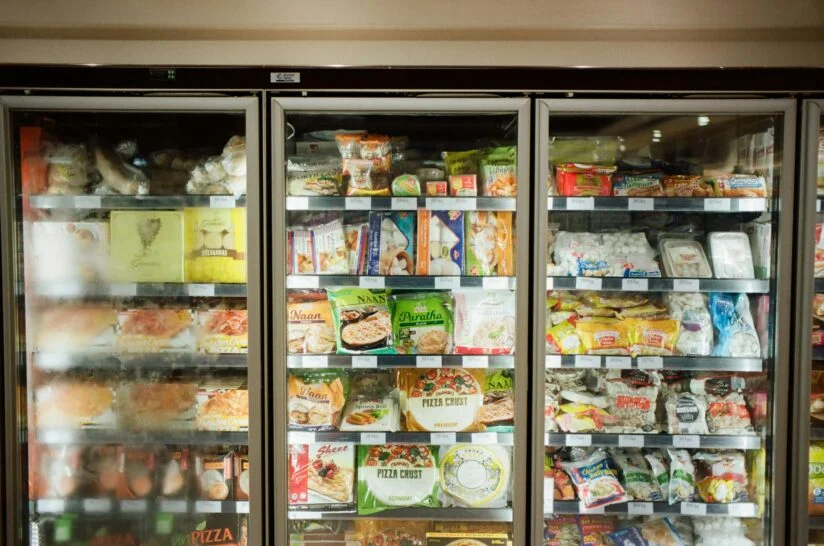
Řezník nedaleko Antverp přišel během jediné noci o maso v hodnotě 15 tisíc eur, což znamená v přepočtu 365 tisíc korun. Ale nebyl zdaleka jediný v rámci evropského bloku. K zahřátí mrazicích zařízení došlo také v Estonsku, Irsku nebo na Sicílii.
Jelikož se tyto kybernetické útoky na chladicí systémy rozšířily do deseti zemí, evropská exekutiva je označila za cílený pokus narušit zásobování kontinentu potravinami. Kdo za nimi stojí, zůstává záhadou.
Rozsáhlé škody
Škody způsobené pondělním útokem se ukázaly být mnohem rozsáhlejší, než se zpočátku zdálo. Problémy s chladicími systémy nahlásily supermarkety v Belgii, Estonsku, Finsku, Irsku, Itálii, Lucembursku, Nizozemsku, Portugalsku, Rumunsku a Švédsku. Útočníci během noci na dálku zvýšili nastavenou teplotu nebo přepnuli zařízení do režimu odmrazování.
V Irsku stáhl maloobchodní řetězec Musgrave chlazené a mražené potraviny ze 13 prodejen. Útok zasáhl také nejméně čtyři supermarkety Coop na Sicílii. V estonském obchodě Selver někdo nastavil mrazák na 50 stupňů Celsia. Personál si toho všiml zhruba po 10 minutách a potraviny zachránil.
Brusel hovoří o úmyslném činu
Evropská unie přitvrdila v rétorice. Evropský komisař pro zemědělství a potraviny Christophe Hansen uvedl, že EU bere tyto incidenty „velmi vážně“. Před třemi týdny, po útoku ve Francii, hovořil o rizicích pro potravinovou bezpečnost ještě obecněji. Nyní však tyto kybernetické útoky otevřeně označil za cílený úder na potravinové dodavatelské řetězce.

V úterý přistoupila Komise ke koordinované reakci a svolala dvě jednání. Jednalo se o mezioborovou pracovní skupinu, včetně Agentury Evropské unie pro kybernetickou bezpečnost (ENISA) a Europolu.
Druhé setkání svedlo dohromady vnitrostátní orgány – včetně těch ze zasažených zemí – v rámci sítě EU-CyCLONe (European Cyber Crises Liaison Organisation Network). Síť existuje proto, aby zvládala rozsáhlé kybernetické krize.
Nebudeme jmenovat podezřelé
Mluvčí Komise Thomas Regnier novinářům řekl, že vyšetřování povedou vnitrostátní orgány. Odmítl ale jmenovat podezřelé. Když se reportér zeptal na Rusko, opět odmítl spekulovat. Připustil však, že se nejedná o ojedinělé incidenty.
Belgický federální prokurátor zahájil vyšetřování. Národní centrum pro kybernetickou bezpečnost uvedlo, že útočníci nemusí být nikdy identifikováni. V Itálii vláda naplánovala schůzku se svými zpravodajskými službami o kybernetické bezpečnosti.
Staré ovladače, výchozí hesla
Případy spojuje stárnoucí technologie. Mnoho postižených obchodů používalo chladicí ovladače od dánského výrobce Danfoss, stejného dodavatele, který působí i ve Francii. V Estonsku se útočníci dostali do staršího systému Danfoss. Mluvčí společnosti Danfoss v Nizozemsku uvedl, že napadené systémy se nacházely mimo zabezpečenou síť a stále používaly výchozí hesla.
V říjnu už vydala francouzská národní agentura pro kybernetickou bezpečnost varování ohledně zranitelných modelů řídicích jednotek. Společnost Danfoss nizozemské zákazníky vyzvala, aby odpojili své systémy od internetu. Mnoho obchodů poslechlo. Útočníci našli ty, které to neudělaly.
Řešení celého problému nebude levné. Stephan Moelans, šéf belgického dodavatele chladicích zařízení Sabcobel, říká, že samotná aktualizace softwaru nestačí. Mnoho instalací vyžaduje hardwarové změny a ty stojí peníze. „Jsou to úmyslné pokusy narušit náš potravinový dodavatelský řetězec a podkopat důvěru spotřebitelů v něj. Varování, které musíme brát vážně,“ prohlásil evropský komisař Hansen.