Stovky incidentů za necelých sedm měsíců
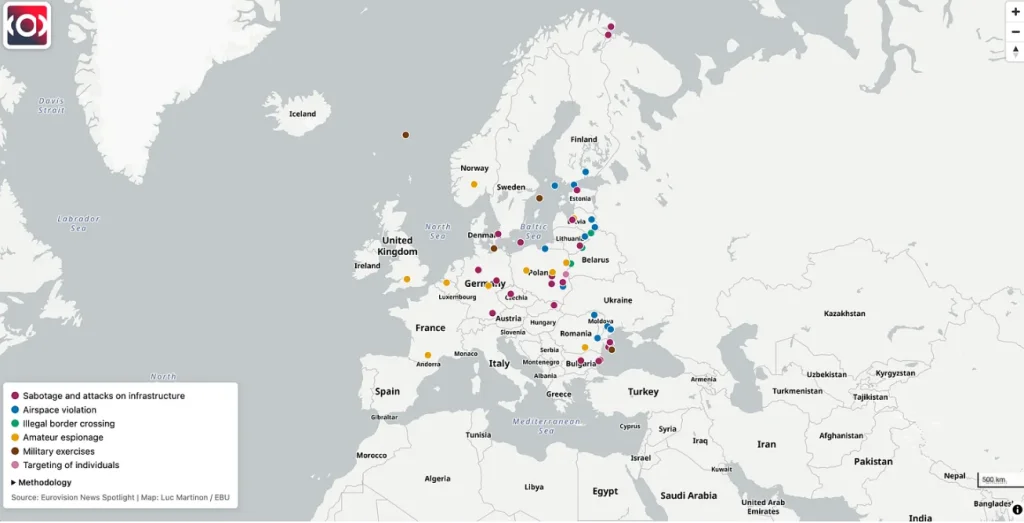
Novináři veřejnoprávních médií ze 17 evropských zemí spolupracující v síti Eurovision News Spotlight sestavili databázi incidentů, které se odehrály od 1. dubna do 15. října 2026 a jejichž souvislost s Ruskem veřejně zmínily úřady, bezpečnostní složky nebo média.
Záznamy zahrnují narušování vzdušného prostoru, pokusy o sabotáž, provokativní vojenské aktivity i případy, kdy někdo získával jednotlivce k provedení konkrétních úkolů. Některé z těchto osob neměly formální zpravodajský výcvik. Právě pro ně se používá označení „jednorázoví agenti“.
Novináři informace ověřovali prostřednictvím otevřených zdrojů a vlastní reportérské práce. Jednotlivé případy třídili podle druhu události a podle toho, z jakého zdroje pochází podezření na ruskou souvislost a jak dobře je takové spojení doložené.
Databáze není oficiálním součtem všech ruských operací v Evropě. Zachycuje pouze veřejně známé případy, které se podařilo zařadit podle stanovených pravidel. Neobsahuje události, o nichž úřady ani média neinformovaly.
Pozor je třeba dát také na samotné body v mapě. Jeden může představovat jedinou událost, ale také několik podobných incidentů v blízkých místech nebo v krátkém časovém rozmezí. Počet bodů proto neodpovídá celkovému počtu jednotlivých útoků.
Hybridní působení má mnoho podob
Pojmy „hybridní hrozby“ a „hybridní válka“ nemají jedinou všeobecně uznávanou definici. Evropské centrum excelence pro boj proti hybridním hrozbám, známé jako Hybrid CoE, popisuje hybridní hrozby jako kombinaci otevřených i skrytých, vojenských i nevojenských aktivit. Jejich cílem je oslabit protivníka a využít jeho zranitelná místa.
Takové působení nemusí začínat výbuchem nebo požárem. Může zahrnovat informační operace, zasahování do voleb či kybernetické útoky. Další stupeň představují pokusy o poškození kritické infrastruktury a přímé fyzické akce, které mají politické nebo strategické důsledky.
Databáze Eurovision News Spotlight se však soustředí na konkrétnější část tohoto spektra. Zahrnuje fyzické incidenty a přípravy na ně, nikoli kybernetické útoky, informační operace ani špionáž profesionálních zpravodajských důstojníků. Její rozsah proto nelze zaměňovat za úplný obraz všech aktivit, které se běžně řadí mezi hybridní hrozby.
Význam těchto operací spočívá také v jejich možných následcích. Poškození jediného zařízení nemusí mít samo o sobě rozsáhlé dopady, může ale narušit dopravu, dodávky materiálu nebo fungování důležité infrastruktury. Pokud se podobné události opakují na více místech, bezpečnostní složky musejí řešit nejen jednotlivé případy, ale i možnost, že někdo využívá společné slabiny.
Rusko podle evropských představitelů zvyšuje tlak
Evropské vlády a bezpečnostní instituce v posledních měsících upozorňují na incidenty, které považují za součást rostoucího tlaku na země podporující Ukrajinu. Ne všechny události mají objasněné okolnosti a u některých zůstává nejasné, kdo za nimi stojí.
Švédsko v reakci na bezpečnostní situaci rozšiřuje informování veřejnosti o přípravě na krizové scénáře. Tamní úřady připomínají, jak mají domácnosti postupovat při výpadcích základních služeb a jak se připravit na mimořádné situace.
Mikael Frisell, generální ředitel švédské agentury odpovědné za civilní obranu a odolnost společnosti, řekl televizi SVT, že ruská strategie počítá s destabilizací západních společností a oslabováním jejich podpory Ukrajině. Zdůraznil potřebu jednat předem a připravit se i na nejhorší scénáře.
Na narůstající rozsah a rozmanitost hybridních aktivit upozornila také Teija Tiilikainenová, ředitelka Hybrid CoE. Podle ní se rozšiřuje geografický dosah operací a jejich původní nástroje doplňují nové technologie. Rusko podle jejího hodnocení využívá hybridní působení k omezování pomoci Kyjevu i k oslabování jednoty západních zemí.
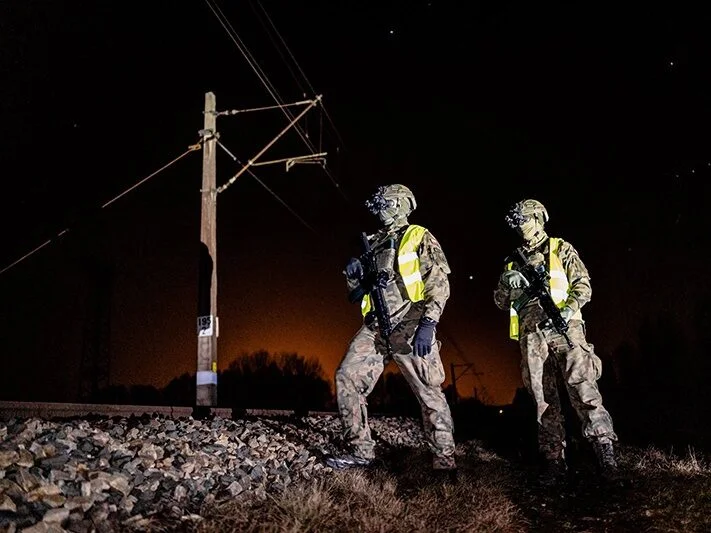
O zesilování ruských aktivit hovořil 13. října také Ken McCallum, generální ředitel britské bezpečnostní služby MI5.
Černé moře jako další prostor eskalace
Příkladem zvyšujícího se rizika jsou podle podkladů také útoky dronů na obchodní lodě v Černém moři poblíž pobřeží Rumunska a Bulharska. Od začátku října tam podle uvedených informací zemřeli dva lidé a nejméně deset dalších se pohřešovalo.
Předsedkyně Evropské komise Ursula von der Leyenová 13. října uvedla, že Černé moře se stává další oblastí eskalace ruské války proti Ukrajině.
Tento příklad ukazuje, že bezpečnostní rizika se netýkají jen vojenských zařízení. Ohrožení obchodní dopravy může zasáhnout také civilní plavidla a širší námořní provoz. Samotný popis těchto událostí však ještě neobjasňuje odpovědnost za každý jednotlivý incident.
Útoky se zaměřují na dopravu a vojenské zázemí
Význam logistiky popisuje analýza Centra pro strategická a mezinárodní studia (CSIS), kterou Seth G. Jones zveřejnil 18. března 2025 pod názvem Ruská stínová válka proti Západu.
Podle analýzy se počet útoků zahrnutých do databáze CSIS mezi lety 2023 a 2024 téměř ztrojnásobil. Na dopravu připadalo přibližně 27 procent zaznamenaných útoků. Stejný podíl tvořily cíle spojené se státem, včetně vojenských objektů. Kritická infrastruktura a průmysl představovaly každý zhruba 21 procent.
Mnohé cíle souvisely s výrobou nebo přepravou zbraní a dalšího materiálu pro Ukrajinu. Jones hodnotil, že za významnou částí operací pravděpodobně stála ruská vojenská rozvědka GRU, která využívala vlastní příslušníky i najaté vykonavatele.
Tato čísla popisují databázi CSIS a období, které její autoři zkoumali. Nelze je automaticky přenášet na novější soubor Eurovision News Spotlight ani je s ním sčítat. Oba projekty pokrývají jiné časové úseky a mohou používat odlišné kategorie událostí.
Podstatné je především zaměření na logistické zázemí. Pokud někdo poškodí objekt využívaný k výrobě, skladování nebo přepravě vojenského materiálu, může narušit dodávky, aniž by přímo zaútočil na vojenskou jednotku na bojišti.
Sabotáže jsou jen částí širšího obrazu
Rozsáhlejší souvislosti zkoumal také The Soufan Center ve zprávě Příprava půdy, destabilizace, nátlak: ruské hybridní taktiky v Evropě v letech 2022–2025, kterou zveřejnil 24. března 2026.
Autoři analyzovali 255 incidentů namířených proti šesti zemím v období od února 2022 do prosince 2025. Databázi sestavenou z otevřených zdrojů doplnili 22 rozhovory s odborníky.
Tato zpráva se nezaměřuje pouze na sabotáže, ale zasazuje je do širšího souboru taktik, které autoři připisují Rusku. Její výsledky proto nelze přímo porovnávat s novou mapou Spotlight, která sleduje jiné období a zaměřuje se na jinak vymezené typy událostí.
Společným tématem těchto analýz je otázka, jak jednotlivé incidenty souvisejí s širším bezpečnostním prostředím. Jednotlivý požár, narušení vzdušného prostoru nebo pokus o poškození infrastruktury může mít vlastní příčinu. Teprve důkazy z vyšetřování umožňují posoudit, zda událost souvisí s dalšími případy a kdo ji případně organizoval.
Jednorázoví agenti: úkol dostanou přes internet
Způsob, jakým se mohou podobné operace připravovat, rozebírají Charlie Edwards a Nate Seidenstein v analýze Mezinárodního institutu pro strategická studia (IISS) z 19. srpna 2025. Studie se věnuje rozsahu ruských sabotážních operací proti evropské kritické infrastruktuře.
Autoři popisují, jak se podle jejich zjištění změnily metody ruských služeb po vyhoštění stovek jejich příslušníků z evropských hlavních měst. Jednou z cest, jak obejít část bezpečnostních opatření, se stal nábor lidí přes internet, včetně občanů třetích zemí.
Takový model umožňuje rozdělit úkoly mezi více lidí, kteří nemusejí mít formální zpravodajský výcvik ani přímý kontakt s organizátory celé operace. Jednotliví vykonavatelé mohou dostat konkrétní zadání, například shromáždit informace nebo připravit určitou činnost.
Tento způsob náboru má ovšem i slabiny. Nedostatečně připravení lidé častěji chybují a mohou na sebe upozornit. To bezpečnostním složkám usnadňuje jejich odhalení a zmaření plánované akce.
IISS zároveň upozorňuje na zranitelnost infrastruktury, kterou zvyšuje odkládání oprav a nedostatečné investice. Autoři kritizují také přístup, kdy instituce řeší jednotlivé incidenty odděleně a odpovědnost se rozděluje mezi více úřadů. Taková roztříštěnost komplikuje koordinovanou reakci na širší kampaň.
Peníze mohou propojit zdánlivě nesouvisející případy
Finanční stránku těchto operací zkoumali Kinga Redłowska, Marta Popyková a Tom Keatinge v publikaci britského institutu RUSI Jak čelit financování ruských sabotáží ze 14. ledna 2026.
Autoři upozorňují, že nepřátelská operace nemusí začínat samotným útokem. Může mu předcházet fotografování infrastruktury, shromažďování informací o trasách dodávek nebo přeprava peněz a materiálu. Takové úkony však do této kategorie patří tehdy, když tvoří součást konkrétní nepřátelské operace.
Pro řadu lidí získaných k jednorázovým úkolům představuje hlavní motivaci odměna. Peníze nebo jiné plnění mohou dostávat prostřednictvím kryptoměn, hotovosti, bankovních účtů či věcných odměn.
Právě sledování finančních toků může vyšetřovatelům pomoci propojit případy, které zpočátku vypadají jako nezávislé události. Důležité jsou například místa, kde lze kryptoměny směnit za hotovost, a zprostředkovatelé, kteří se objevují v několika případech.
Problém představuje rozdílné tempo finančních převodů a právního postupu. Peníze mohou změnit majitele rychle, zatímco vyšetřování a mezinárodní spolupráce vyžadují čas.
Zadržení přímého vykonavatele proto nemusí stačit. Vyšetřovatelé se musejí pokusit zjistit také to, kdo úkol zadal, kdo poskytl finanční prostředky a kdo zajistil předání odměny. Teprve pak mohou odhalit širší síť lidí, kteří se na operaci podíleli.
Civilní železnice důležité i pro armády NATO
Další rozměr popisuje Emily Ferrisová v analýze RUSI Ruská sabotáž infrastruktury NATO: odhalování slabých míst Aliance z 26. března 2026. Zaměřuje se na propojení civilní dopravy a vojenské logistiky.
Přesuny vojáků, techniky a zásob závisejí také na železnicích a dalších dopravních sítích, které běžně využívají civilní přepravci. Ferrisová upozorňuje na úzká místa v infrastruktuře, rozdíly v rozchodu kolejí, problémy s kompatibilitou digitálních systémů a nedostatky v koordinaci přeshraniční dopravy.
Takové slabiny mohou ovlivnit schopnost NATO přesouvat a zásobovat jednotky na východním křídle. Zároveň mohou odhalit informace o tom, jaké možnosti a omezení má spojenecká logistika v případě budoucího konfliktu. Sabotáž proto nemusí způsobit jen bezprostřední škodu. Může také prověřit reakci bezpečnostních složek a ukázat, kde má infrastruktura slabá místa.
Ferrisová doporučuje posílit železniční síť, rozvíjet alternativní dopravní možnosti a zlepšit koordinaci. Současně zdůrazňuje potřebu pečlivě ověřovat odpovědnost za jednotlivé incidenty. Pokud úřady připíší událost Rusku bez dostatečných důkazů, mohou nadhodnotit skutečné schopnosti Moskvy.
Česko už podobné případy řešilo
České čtenáře může zaujmout také článek Ekonomického deníku z 2. září 2026 s názvem Přituhuje: Útoků na kritickou infrastrukturu a zbrojovky přibývá. Je za nimi Rusko? Popisuje tehdejší požáry v polských podnicích napojených na letecký a obranný průmysl, nález výbušných a zápalných zařízení u německé elektrárny Jänschwalde i podezření na plánované zapálení továrny na drony na Slovensku.
Mezi popsanými případy byl požár ve firmě WB Electronics v polském Skarżysku-Kamienné, která vyrábí součásti pro drony. Polské státní zastupitelství prověřovalo podezření na účast v činnosti cizí zpravodajské služby i na teroristický čin. U dalšího požáru v podniku JFG Composites v Lublinu však vyšetřovatelé zvažovali také technickou poruchu a samovolný vznik požáru. Tyto rozdíly jsou podstatné: samotná blízkost k obrannému průmyslu ještě nedokazuje společného pachatele ani řízení z jednoho centra.
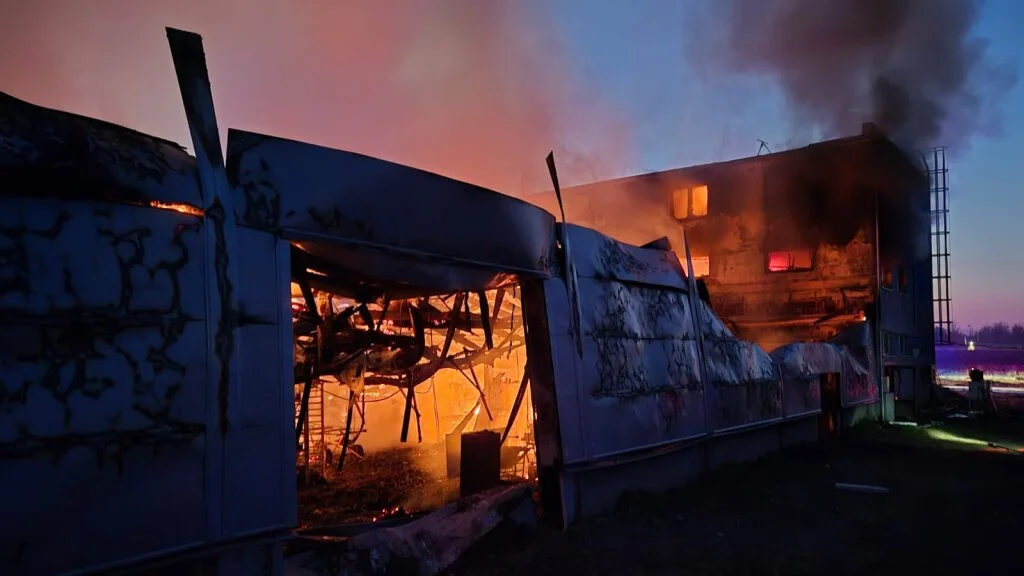
Připomeňme také případ z Česka. Požár, ke kterému došlo 20. března letošního roku v areálu společnosti LPP Holding v Pardubicích. V souvislosti s útokem na zbrojovku zadržela policie 11 lidí. Vyšetřovatelé všechny podezírají z teroristického útoku a z napojení na teroristickou skupinu. K činu se přihlásila skupina The Earthquake Faction, která tvrdí, že požárem chtěla protestovat proti výrobě zbraní určených pro Izrael. Jednou z vyšetřovatelských verzí ale zůstává také akce „pod cizí vlajkou“ připravená z Ruska.
Everywhere War Tracker sleduje širší spektrum
Vedle novinářské mapy Eurovision News Spotlight existuje také Everywhere War Tracker organizace Sahaidachnyi Security Center. Tento projekt shromažďuje informace o vojenských provokacích, sabotáži, kybernetických operacích a dalších hybridních aktivitách namířených proti evropským zemím od roku 2022.
War Tracker rozlišuje události, které úřady nebo zpravodajské služby oficiálně připsaly ruským operacím, a případy, které podle autorů odpovídají vzorci ruské činnosti, ale jejichž původ nebyl formálně potvrzen. Právě toto rozlišení pomáhá čtenáři oddělit oficiální připsání odpovědnosti od analytického hodnocení.
Mapa ukazuje rozsah problému, ne automaticky viníka
Databáze Eurovision News Spotlight přináší přehled veřejně známých fyzických incidentů, které evropské úřady, bezpečnostní složky nebo média spojovaly s Ruskem mezi dubnem a říjnem 2026. Ukazuje různé způsoby působení: od narušování vzdušného prostoru přes pokusy o sabotáž až po získávání lidí pro jednotlivé úkoly.
Analýzy CSIS, IISS, RUSI a The Soufan Center zasazují podobné případy do širšího kontextu logistiky, náboru vykonavatelů, financování a zranitelnosti infrastruktury. Žádný z těchto souborů však nelze bez dalšího zaměňovat za ostatní, protože každý sleduje jiné období nebo vymezení událostí.
Zásadní je také správně číst samotné přiřazení k Rusku. Některé incidenty úřady připsaly Moskvě přímo, u jiných existuje pouze nepřímá souvislost nebo podezření. Novinářská mapa tuto rozdílnou úroveň připsání zohledňuje a nezahrnuje všechny události, které mohly zůstat neveřejné.
Nejdůležitějším závěrem proto není samotný počet bodů na mapě, ale potřeba propojovat informace, chránit zranitelnou infrastrukturu a pečlivě vyšetřovat jednotlivé případy. Jen tak lze rozlišit koordinovanou nepřátelskou činnost od událostí, které spolu ve skutečnosti nesouvisejí.